
日本ホテル協会では、増大するサイバー攻撃の脅威に備え、正しくリスクを捉えて適切な対応策を講じるため、会員ホテル対象のサイバーセキュリティセミナーを開催しました。セミナーでは、京都府警察とPwCコンサルティング合同会社が登壇し、サイバー犯罪の手口や被害事例、インシデント発生時の対応と備えについて講演しました。本稿では、PwCコンサルティング合同会社の日比裕介ディレクターによる講演のエッセンスをレポートします。
高度化・巧妙化する「ランサムウェア攻撃」の実態
連日のように報道される企業や団体に対するサイバー攻撃。AIの進展・普及も相まって攻撃は高度化し、犯罪件数は過去にない勢いで増え続けている。顧客情報という資産を狙ってホテルが標的とされるケースもあり、攻撃を未然に防ぐためのセキュリティ対策と、被害に遭った場合の影響を最小限に抑えるための準備、その両面を進めることが急務となっている。今回のセミナーで講師を務めた日比裕介氏(PwCコンサルティング合同会社ディレクター)の話から、決して他人事ではないリスクの現状が見えてきた。
企業経営を脅かすサイバー攻撃の最たるものは、ランサムウェア攻撃である。Ransom(身代金)とSoftware(ソフトウェア)を合わせた造語であることからも分かるように、ウイルスを使って攻撃先のネットワークに侵入後、端末などに保存されている重要データを窃取・暗号化し、復旧や公開阻止の対価として金銭などを要求するというものだ。
日比氏によると、ランサムウェアによる被害は企業規模や業種を問わずに発生しているのが実情。セキュリティの脆弱な中小企業を入口として、サプライチェーンを介して大企業を狙う手口も見られるという。被害件数は2021年(令和3年)からの4年間で約1.5倍に増え、その約6割を中小企業が占めている。
「現在では、企業規模を問わず攻撃の対象になっています。被害からの復旧費用は、1000万円以上のケースが約5割。中小企業でも5000万円を超える事例がありました。業務停止による金銭的被害に加え、情報漏洩による信用失墜という大きな打撃を受けることにもなります」
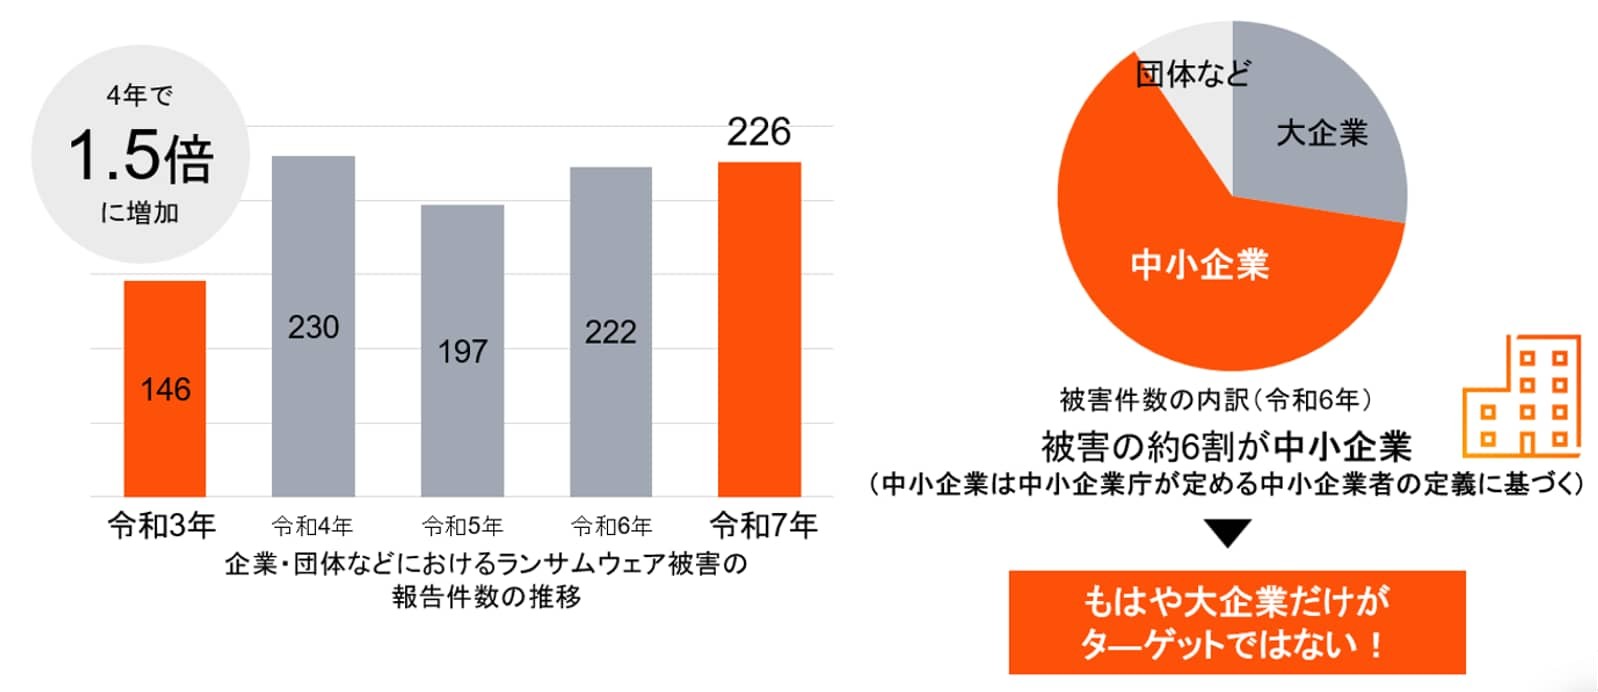
警察庁発行「令和7年におけるサイバ―空間をめぐる脅威の情勢等について」を基にPwCが作成
ランサムウェア攻撃は一般に、5つの段階を踏んで実行される。まず、①VPN装置やフィッシングメールを入口としてネットワークに侵入。管理者権限を乗っ取り、②重要データを求めてネットワーク内を水平移動しながら侵入範囲を拡大する。③データを窃取したら、④暗号化によりシステムを停止。その上で、⑤データを人質に脅迫するという流れ。最も速いケースで、①から④までわずか4分。平均値では43分。標的企業はこの時点で初めて、攻撃されたことに気づく場合が多いという。
「近年では、身代金の支払い圧力を強めるため、データ暗号化、データ暴露、サービス妨害、顧客や関係者への直接連絡、というように段階的に脅しをかける『四重脅迫』が主流となっています。また、攻撃の目的もかつての『情報窃取』から『業務停止』へと変容し、企業活動により大きな影響を及ぼすものに変わってきました。身代金を支払ってしまった企業のうち、約8割が再び攻撃を受けているのが実態です」
ホテルにも迫る脅威と、サイバーセキュリティの必要性
では、ランサムウェア攻撃によるホテルの被害とはどのようなものか。日比氏は、以下3つの事例を紹介した。
【1】社員になりすまして侵入、顧客情報を窃取
公開情報を足掛かりに従業員になりすまして認証情報を取得し、ネットワークに侵入。館内設備や業務システムの停止、顧客情報の流出など、多方面に影響が生じた。
【2】サイバー攻撃の予兆を見逃し、システム障害へ
ランサムウェア感染によって館内の複数の業務システムが停止。復旧後の調査で、攻撃者による再侵入につながり得る痕跡が確認された。
【3】外部予約管理システム(OTA)への不正アクセス
ホテルの業務端末がマルウェア(不正プログラム)に感染し、外部予約サービスのアカウント情報が流出。攻撃者がホテルを装い、予約者にフィッシングメッセージを送信した。
これらのケースでは、なりすましアクセスへの対応や不審メールの検知が十分に機能しなかったことなどが、被害につながった要因として考えられる。従業員や管理者に対するセキュリティ教育の強化が必要だと、日比氏は指摘する。また、パスワードだけに頼らない認証システムの構築や、侵入後の水平展開を食い止めるためのネットワークの分散化も重要。これらが整備されていれば、どの被害も防げた可能性は高い。
日比氏は、身代金への対応について、次のように注竟を促した。「システム障害で電子キーが使えなくなった際には実物の鍵で対応するなど、被害を想定した備えも大切。そして、さらに重要なことは、身代金の要求には決して応じないことです」。
被害を最小限に抑えるために、今すべきこと
日比氏の言う「被害を想定した備え」として特に重要なのが、「インシデント発生を見据えた対応ルールの整備・訓練」と、「サイバーセキュリティBCPの策定」だ。
前者は、サイバー攻撃に見舞われたとき、誰がどのようなルートでどこに連絡するのかといったフローの整備であり、また初動対応としてどう動き、どのような分析を行い、どう復旧させるのかといった体制・対策の構築である。これらを事前に定め、被害を想定した訓練を重ねておくことで、実際の被害を最小化することが可能になる。
後者は、サイバー攻撃でシステムが停止した場合のBCP(事業継続計画)であり、どの業務を優先的に継続させるか、デジタルに代えて運用可能なアナログ手段をどうするかなど、意思決定プロセスの明確化を含めて備えておく。サイバー攻撃では復旧に長時間を要することも想定し、災害や通常のIT障害に備えたBCPとは別に策定しておくべきだという。
以上を踏まえ、日比氏は最後に「被害発覚後の重要な対応」として、以下の5点を挙げた。
①迅速な封じ込め
ネットワーク遮断などで被害の拡大を阻止。原因究明のための証拠保全も。
②対策本部の早期立ち上げ
担当者を招集し、規制当局や警察、弁護士、保険会社等へも連絡。
③被害範囲の特定
初期侵入点、展開経路、データ窃取の有無等を確認。バックアップの汚染検証も。
④段階的クリーン復旧
重要な業務から優先し、段階的に復旧。その順序をBCPであらかじめ定めておく。
⑤コミュニケーションと法対応
顧客、取引先、規制当局への連絡など、透明性のあるコミュニケーションを。
防災訓練と同じく、サイバー攻撃への対策も準備と訓練が大切。日比氏がそう言うように、レジリエンスの基本は正しい知識の上に立つ危機意識と日頃の対策にあることを再確認するセミナーとなった。
取材・文/編集部
(2026.10 Vol. 758)
日比 裕介(ひび・ゆうすけ)
PwCコンサルティング合同会社 ディレクター
約15年にわたり、企業活動におけるサイバーセキュリティ対策、個人情報保護対策の強化推進に携わる。通信事業者や官公庁、金融機関や電力事業者を含む国内重要インフラ事業者向けのセキュリティ組織立ち上げ、セキュリティロードマップ策定、インシデント対応などのアドバイザー支援業務に従事した経験を有する。CISSP(セキュリティプロフェッショナル認定資格)、PMP(プロジェクトマネジメント・プロフェッショナル)等の資格を保有。